11 juli 2023
Ransomware Rollback nu inbegrepen bij Datto Endpoint Detection & Response
Chris McKie
Nieuwe mogelijkheid herstelt bestanden die normaal gesproken verloren gaan door ransomware-aanvallen.
Nu lezenChris McKie
Nieuwe mogelijkheid herstelt bestanden die normaal gesproken verloren gaan door ransomware-aanvallen.
Nu lezen
George Rouse
RaaS is een veelgebruikte afkorting voor ‘ransomware as a service’. Ransomware as a service (RaaS) is het aanbieden van malware op basis van een ‘pay-for-use’-model.
Nu lezen
Ofir Yaakobi
Met een robuust verdedigings- en reactieplan voor Conti ransomware kunt u ervoor zorgen dat gebruikers, klanten en uw organisatie beschermd zijn tegen Conti en andere ransomware-aanvallen.
Nu lezen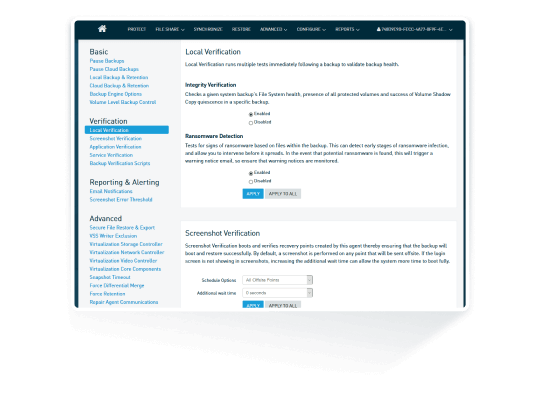
Ryan Weken
In het kielzog van recente internationale gebeurtenissen wordt de wereld geconfronteerd met verhoogde dreigingen van inbreuken op de cyberbeveiliging.
Nu lezenRyan Weken
CISO Ryan Weeks zit samen met Director of Security Solutions Chris McKie voor een openhartig gesprek over alles wat met ransomware te maken heeft.
Nu lezenOfir Yaakobi
Emotet, ooit beschreven als "de gevaarlijkste malware ter wereld", werd voor het eerst ontdekt als een Trojaanse bancaire Trojaan in 2014 en heeft zich in de loop der jaren ontwikkeld tot de go-to oplossing voor cybercriminelen.
Nu lezenRotem Shemesh
Bazar Loader is een bestandsloze aanval die downloadt via de achterdeur waardoor aanvallers extra malware kunnen installeren, vaak gebruikt voor ransomware-aanvallen. Sinds de lancering in april 2020 heeft Bazar Loader een groot aantal organisaties in Noord-Amerika en Europa aangevallen.
Nu lezen
John Maxwell
In deze tweede blog in onze serie kijken we naar de verschillende herstelmethoden voor ransomware en belichten we de BCDR-functionaliteit.
Nu lezenJohn Maxwell
Dit is het eerste van een 3-delige serie over ransomware. Dit eerste deel beschrijft de vier stappen om ransomware aan te pakken en gebruikt voorbeelden van zowel RMM's ransomware als BCDR herstel.
Nu lezen