11 de julho de 2023
Rollback de ransomware agora incluído no Datto Endpoint Detection and Response
Chris McKie
A nova capacidade recupera arquivos normalmente perdidos em ataques de ransomware.
Leia agoraChris McKie
A nova capacidade recupera arquivos normalmente perdidos em ataques de ransomware.
Leia agora
George Rouse
RaaS é uma sigla comum usada para se referir ao ransomware como serviço. O ransomware como serviço (RaaS) é a oferta de malware no modelo “pague para usar”.
Leia agora
Ofir Yaakobi
Com um plano robusto de defesa e resposta para o Conti ransomware, você pode garantir que os usuários, clientes e sua organização estejam protegidos contra o Conti e outros ataques de ransomware.
Leia agora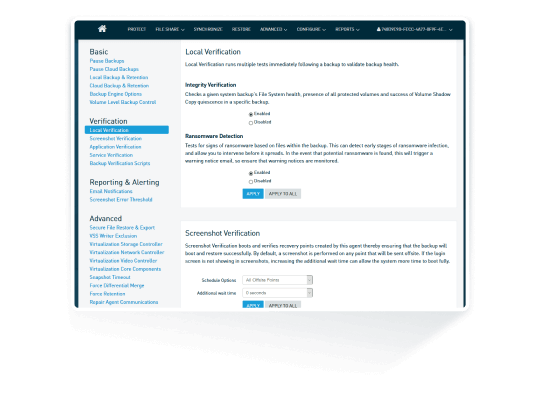
Ryan Weeks
Na esteira dos recentes eventos internacionais, o mundo está enfrentando ameaças elevadas de violações de segurança cibernética.
Leia agoraRyan Weeks
O CISO Ryan Weeks senta-se com o Diretor de Soluções de Segurança Chris McKie para um bate-papo no estilo de uma fogueira para falar sobre todos os assuntos relacionados a ransomware.
Leia agoraOfir Yaakobi
O Emotet, que já foi descrito como o "malware mais perigoso do mundo", foi descoberto pela primeira vez como um cavalo de Troia bancário em 2014 e, com o passar dos anos, evoluiu para se tornar a solução ideal para os criminosos cibernéticos.
Leia agoraRotem Shemesh
O Bazar Loader é um ataque sem arquivo que faz download por meio de backdoor, permitindo que os invasores instalem malware adicional, geralmente usado para ataques de ransomware. Desde sua criação em abril de 2020, o Bazar Loader atacou uma grande variedade de organizações na América do Norte e na Europa.
Leia agora
John Maxwell
Neste segundo blog da nossa série, examinamos os vários métodos de recuperação de ransomware e destacamos a funcionalidade BCDR.
Leia agoraJohn Maxwell
Esta é a primeira de uma série de três partes que se concentrará em ransomware. Esta primeira parte detalha as quatro etapas para lidar com o ransomware e usa exemplos de recuperação de ransomware e BCDR do RMM.
Leia agora