Qu'est-ce que l'ingénierie sociale ?
La cybersécurité est l'un des plus grands défis auxquels les entreprises sont confrontées aujourd'hui. Malheureusement, les avancées technologiques rapides, telles que l'intelligence artificielle (IA) et l'apprentissage automatique (ML), ont rendu les cybermenaces encore plus dangereuses et difficiles à gérer.
La cybersécurité repose principalement sur la technologie, les personnes et les processus ; cependant, les personnes sont souvent considérées comme le maillon faible de la chaîne de cybersécurité. Selon le rapport 2023 de Verizon sur les enquêtes relatives aux violations de données, plus de 70 % des violations impliquaient un facteur humain, notamment des attaques d'ingénierie sociale, des erreurs et des utilisations abusives. Ce n'est un secret pour personne : les êtres humains commettent des erreurs et sont des êtres émotionnels. Ils constituent également les points d'entrée vers les systèmes et les données de votre organisation.
Les cybercriminels exploitent ces faiblesses et ces opportunités pour lancer des cyberattaques par le biais de l’ingénierie sociale. Il s’agit sans doute de la technique de cyberattaque la plus répandue utilisée par les cybercriminels pour manipuler le comportement humain afin d’accéder aux systèmes et aux données d’une organisation, et ce avec un grand succès. Selon le rapport 2022 sur la cybercriminalité publié par l’Internet Crime Complaint Center (IC3) du FBI, ce dernier a reçu plus de 800 900 plaintes concernant des attaques de hameçonnage, pour des pertes dépassant les 10,3 milliards de dollars.
Lisez la suite pour en savoir plus sur l'ingénierie sociale, ce qui la rend si efficace, comment l'IA la rend encore plus destructrice et comment se défendre contre les attaques d'ingénierie sociale.
Qu'est-ce que l'ingénierie sociale ?
Dans le domaine des sciences sociales et politiques, l'ingénierie sociale fait référence au concept de manipulation des personnes pour changer les attitudes humaines ou le comportement social à grande échelle. Elle tente d'influencer les gens pour qu'ils atteignent certains objectifs ou prennent des mesures spécifiques de manière efficace et ininterrompue. L'ingénierie sociale est une combinaison de deux mots : "social", qui symbolise un groupe d'individus formant une société, et "ingénierie", qui signifie science appliquée utilisée pour résoudre des problèmes liés à l'être humain ou des questions sociales, de la même manière que les questions techniques sont résolues dans les machines. Selon le premier concept d'ingénierie sociale, les lois sont créées pour contrôler le comportement humain ou, plutôt, pour le bien-être de la société. Par conséquent, toute loi ou gouvernance peut être qualifiée d'ingénierie sociale.
Quel est l'objectif de l'ingénierie sociale ?
L'objectif principal de l'ingénierie sociale est la réforme de la société. Elle vise à gérer les changements sociaux en influençant certains comportements humains.
L'ingénierie sociale existe depuis la nuit des temps. Dirigeants, gouvernements, hommes d'affaires, et même de simples citoyens, ont eu recours à l'ingénierie sociale sous une forme ou une autre pour manipuler et orienter les comportements sociaux afin d'atteindre efficacement leurs objectifs. L'industriel néerlandais J.C. Van Marken a introduit le terme « sociale ingenieurs » (ingénieurs sociaux) dans l'un de ses essais en 1894. Selon Van Marken, le monde a besoin de spécialistes capables de traiter les problèmes humains (sociaux) de la même manière que les experts techniques (ingénieurs) s'occupent des machines et des processus. Sa conception de l'ingénierie sociale visait à améliorer la vie des gens, et il incarnait parfaitement le profil d'un ingénieur social. Par exemple, il a construit un parc résidentiel, une crèche, des bibliothèques et des clubs sociaux afin d’améliorer les conditions de vie de ses employés et de leurs familles. Van Marken a mis à profit l’ingénierie sociale pour faire évoluer les attitudes et le comportement de ses employés.
Malheureusement, ce n'est pas le cas dans le monde actuel chargé de menaces. L'ingénierie sociale est devenue l'une des techniques de cyberattaque les plus utilisées par les cybercriminels car elle est peu coûteuse et facile à exécuter. Les attaques par ingénierie sociale sont généralement utilisées pour gagner la confiance d'une ou plusieurs personnes afin d'accéder à des informations et des applications sensibles.
Pourquoi l'ingénierie sociale est-elle efficace ?
Les humains sont naturellement serviables et émotifs. Les attaques d'ingénierie sociale tirent parti de ces caractéristiques humaines uniques et de ces compétences sociales. Ce type de cyberattaque vise à exploiter les émotions humaines en créant un sentiment de peur ou d'urgence et en suscitant un sentiment d'avidité ou de culpabilité. Par conséquent, la volonté d'aider d'une personne peut souvent se transformer en situation désastreuse.
L'ingénierie sociale est l'outil idéal pour que les cybercriminels paraissent légitimes tout en cachant leur véritable personnalité et leurs motivations. Ils utilisent cette tactique pour exploiter les gens lorsqu'ils sont vulnérables, comme lorsqu'ils sont stressés ou multitâches. Les acteurs de la menace utilisent des contextes importants à leur sujet ou des messages bien conçus qui résonnent avec eux pour affaiblir leurs défenses. Par exemple, ils utilisent des langues, des outils et des méthodes de communication que la victime connaît bien ou des stratégies qui menacent ses moyens de subsistance ou lui donnent l'impression d'être en danger.
Les figures 1 et 2 montrent des exemples d'attaques actives d'hameçonnage d'informations d'identification ciblant les entreprises avec diverses techniques sophistiquées d'évasion des défenses. Ces campagnes utilisent des appâts opportuns en rapport avec le travail à distance, tels que des mises à jour de mots de passe, des informations sur les réunions et des tickets de service d'assistance.
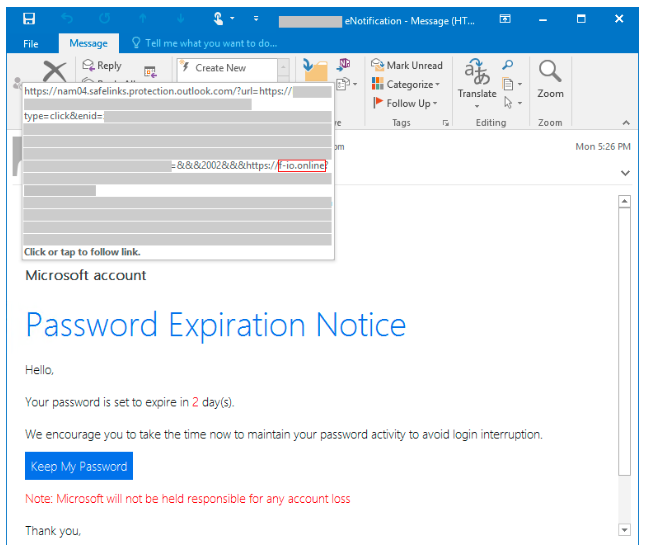
Figure 1. Courriel d'hameçonnage avec avis d'expiration du mot de passe. (Source : Microsoft)
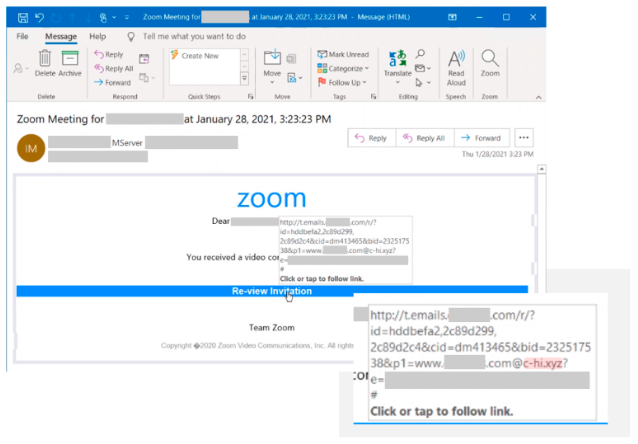
Figure 2. Campagne d'hameçonnage d'invitation à une réunion Zoom. (Source : Microsoft)
Qu'est-ce qu'une attaque d'ingénierie sociale ?
L'attaque par ingénierie sociale est le processus consistant à manipuler psychologiquement des individus pour qu'ils effectuent des actions spécifiques. Les acteurs de la menace s'appuient sur la nature sociale des humains pour communiquer avec des cibles sans méfiance, influencer leur comportement et les amener à exécuter des activités ou à divulguer des informations vitales. Ils dissimulent leur véritable identité et leurs motivations et se présentent comme des personnes de confiance que la cible connaît ou comme des hauts responsables de l'organisation de la victime.
Les attaques par ingénierie sociale visent à exploiter les erreurs ou les faiblesses humaines en gagnant leur confiance et en les influençant, plutôt qu'en ciblant les vulnérabilités informatiques ou en s'introduisant dans les systèmes de défense d'une organisation, ce qui est beaucoup plus difficile et prend beaucoup de temps. Les méthodes utilisées dans les attaques d'ingénierie sociale peuvent sembler simples, mais elles sont convaincantes et très efficaces. C'est pourquoi les attaques par ingénierie sociale sont un choix populaire parmi les cybercriminels.
Un courriel urgent semblant provenir d'un collègue et demandant des informations confidentielles, un courriel semblant provenir de l'équipe informatique et demandant la mise à jour immédiate d'un mot de passe ou la réception d'une offre de divulgation d'informations professionnelles sensibles en échange d'argent sont autant d'exemples d'ingénierie sociale.
Quelle est l'attaque d'ingénierie sociale la plus courante ?
Le hameçonnage est la technique d’ingénierie sociale la plus couramment utilisée par les cybercriminels, car elle est peu coûteuse, efficace et facile à mettre en œuvre. Selon le rapport 2022 de Verizon sur les enquêtes relatives aux fuites de données (DBIR), 36 % de toutes les fuites de données impliquaient du hameçonnage. Les campagnes de hameçonnage sont menées par e-mail et par SMS.
Le phishing, en particulier les attaques de spear phishing, sont très ciblées. Les attaques de spear phishing peuvent facilement être modifiées et adaptées à des victimes spécifiques au fil du temps. Les campagnes de phishing peuvent être conçues pour cibler des groupes particulièrement vulnérables, tels que les immigrants, les personnes âgées et les personnes handicapées. Une fois que les acteurs de la menace ont recueilli des informations essentielles sur les cibles et compris leurs rôles, leurs goûts, leurs aversions, etc., ils peuvent lancer une campagne de courrier électronique personnalisée à leur encontre. Ce type d'attaque par hameçonnage vise généralement les cadres et autres décideurs clés d'une organisation.
Les attaques de phishing sont les points d'entrée d'un grand nombre de cyberattaques et de fraudes. Elles peuvent être utilisées pour déployer des logiciels malveillants ou être stratégiquement conçues pour inciter la cible à effectuer certaines actions qui profitent à l'auteur, comme visiter des sites web nuisibles, ouvrir une pièce jointe infectée, envoyer de l'argent à des acteurs de la menace ou divulguer des informations sensibles qui peuvent compromettre la sécurité personnelle ou celle de l'organisation.
Les attaques par ingénierie sociale constituent un véritable cauchemar pour les professionnels de la sécurité informatique, car elles sont très convaincantes et se présentent sous diverses formes. Découvrez les types courants d'attaques par ingénierie sociale.
Quels sont les exemples d'attaques d'ingénierie sociale ?
Il existe de nombreuses variantes d'attaques par ingénierie sociale, mais elles ont toutes un thème commun : manipuler la cible pour qu'elle agisse. Voici quelques exemples concrets d'ingénierie sociale.
Medibank : Medibank Private Limited, l’un des plus grands assureurs privés de santé d’Australie, a été victime d’une cyberattaque en octobre 2022. Les pirates ont accédé aux systèmes internes de l’assureur grâce aux identifiants de connexion volés à l’un de ses employés. Cet incident a touché 9,7 millions de clients de Medibank, dont les informations médicales confidentielles ont été divulguées sur le dark web.
Attaques par « wiper » sur Microsoft Azure : Au début de cette année, Microsoft Threat Intelligence aurait mis en garde contre des attaques par « wiper » sur Azure menées par MuddyWater et DEV-1084, deux groupes de menaces persistantes avancées (APT) soutenus par le gouvernement iranien. Les attaquants ont exploité des appareils connectés à Internet et non mis à jour, créé des comptes administrateur, déployé des « web shells » et volé des identifiants de connexion. Les auteurs ont également utilisé des comptes Azure Active Directory compromis disposant de privilèges d'administrateur global pour provoquer des dégâts considérables, tels que la perte de données, des dénis de service (DoS) et l'exfiltration de données.
Rockstar Games : En septembre 2022, le géant du jeu vidéo Rockstar Games a été victime d'une cyberattaque qui a entraîné la fuite du code source de Grand Theft Auto 5 et de Grand Theft Auto 6. L'un de ses employés a cliqué sur un lien malveillant, permettant ainsi au pirate d'accéder au réseau interne de l'entreprise.
Comment l'IA est-elle utilisée dans l'ingénierie sociale ?
Les solutions basées sur l'IA, telles que ChatGPT, ont changé la donne, non seulement pour les individus et les organisations, mais aussi pour les cybercriminels. Alors que certains affirment que l'IA n'est pas 100% précise ou parfaite, de nombreuses preuves indiquent que l'IA peut être un outil puissant lorsqu'elle est utilisée correctement.
Joanna Stern, journaliste américaine spécialisée dans les technologies et lauréate d'un Emmy Award, a mené une expérience en utilisant la technologie de l'IA pour se cloner. Elle a utilisé le clone d'IA pour la remplacer pendant une journée afin d'évaluer ses capacités. Le résultat a été surprenant. Son clone vocal IA a réussi à contourner le système de biométrie vocale de sa banque et a également réussi à tromper sa famille et le PDG de Snap Inc. Evan Spiegel.
Un outil très avancé comme l'IA entre les mains de cybercriminels peut être dévastateur. Il est aujourd'hui beaucoup plus facile de développer un programme malveillant qu'auparavant. Même ceux qui n'ont aucune connaissance en programmation peuvent créer un code malveillant en quelques frappes de clavier. L'intelligence artificielle automatise le développement de logiciels malveillants et d'autres processus tels que la recherche préliminaire et la création de contenu, ce qui permet aux acteurs malveillants de lancer des attaques à grande échelle.
Les outils améliorés par l'IA permettent aux cybercriminels de collecter facilement de grandes quantités d'informations provenant de diverses sources, qui peuvent ensuite être utilisées pour créer des messages hautement ciblés et personnalisés pour les courriels de spear phishing.
Les menaces liées aux « deepfakes » connaissent une forte augmentation. Selon le rapport « Global Incident Response Threat Report » de VMware, plus de 65 % des personnes interrogées ont déclaré avoir constaté l’utilisation de « deepfakes » dans le cadre d’une attaque. Les cybercriminels peuvent utiliser des algorithmes d’intelligence artificielle pour créer des images, des fichiers audio et des vidéos réalistes afin de se faire passer pour une organisation ou une personne de confiance, dans le but de tromper la cible et de l’amener à divulguer des informations critiques ou à commettre des actes malveillants.
Les algorithmes d'IA étant conçus pour s'adapter et évoluer au fil du temps, les acteurs de la menace peuvent utiliser ces outils pour améliorer leurs tactiques d'attaque afin d'échapper aux contrôles de sécurité ou de mener des activités malveillantes sans être détectés.
Comment l'IA peut-elle être utilisée pour lutter contre l'ingénierie sociale ?
L'IA n'a pas perdu tout espoir - heureusement, elle ne se limite pas aux seuls cybercriminels. Les agences gouvernementales, les organisations et les professionnels de la sécurité tirent également parti de l'intelligence artificielle et de l'apprentissage automatique pour s'attaquer aux cybermenaces avancées telles que l'ingénierie sociale.
Votre entreprise peut recourir à l’IA pour identifier les vulnérabilités de vos logiciels, systèmes ou infrastructure informatique afin de prévenir les sinistres. Les solutions basées sur l’IA et l’apprentissage automatique, telles que la gestion des événements de sécurité (SEM) et la gestion des informations de sécurité (SIM), accélèrent la détection des menaces et la réponse aux incidents. Selon le rapport 2023 d’IBM sur le coût des fuites de données, le délai moyen nécessaire pour détecter et contenir une fuite était de 214 jours parmi les entreprises utilisant l’IA et l’automatisation, contre 322 jours parmi celles qui n’avaient pas déployé ces technologies.
Les fournisseurs de services gérés (MSP) peuvent tirer parti de solutions innovantes en matière de cybersécurité, telles que Datto Endpoint Detection and Response (EDR) et Graphus, une plateforme automatisée de protection contre le hameçonnage, qui exploitent l’intelligence artificielle et l’apprentissage automatique pour détecter les menaces avancées qui contournent les filtres anti-spam et antivirus traditionnels, renforçant ainsi davantage les initiatives de cybersécurité de leurs clients.
Comment une organisation peut-elle aider à prévenir les attaques d'ingénierie sociale ?
Comme nous l'avons vu dans les sections précédentes, les attaques d'ingénierie sociale reposent sur la faiblesse et l'erreur humaines, ce qui les rend extrêmement imprévisibles. Formez vos employés au fonctionnement de l'ingénierie sociale, aux signes révélateurs à surveiller et à la manière de signaler les activités suspectes.
Ces tactiques d’attaque utilisent des messages personnalisés et semblent provenir de sources légitimes, ce qui les rend très convaincantes. Mettez en place des programmes de formation intégrant les meilleures pratiques, telles que la vérification de la source avant de cliquer sur un e-mail, la lecture attentive des en-têtes d’e-mail, la détection des URL falsifiées en y passant le curseur de la souris et la recherche de fautes d’orthographe. BullPhish ID est une solution de formation à la sensibilisation à la sécurité et de simulation de hameçonnage qui peut contribuer à réduire jusqu’à 70 % le risque que votre organisation soit victime d’un incident de cybersécurité.
Une autre caractéristique sournoise de l'ingénierie sociale consiste à créer une situation d'urgence ou à faire pression sur la cible. Vos employés doivent se méfier de ces situations et consulter leur responsable ou leurs supérieurs avant d'agir.
Lorsque vous intégrez l'IA, elle peut contourner les systèmes de sécurité traditionnels tels que les antivirus et rester indétectée dans votre environnement informatique. Les politiques de sécurité de votre entreprise doivent inclure des directives strictes concernant l'échange d'informations avec des parties externes et l'utilisation d'outils de communication et de collaboration approuvés par le service informatique.
Créez des bulletins d'information internes pour célébrer les cas où votre organisation identifie et prévient avec succès une attaque d'ingénierie sociale. Vous sensibiliserez ainsi vos employés et renforcerez la position de votre organisation en matière de sécurité.
Se défendre contre les attaques d'ingénierie sociale avec Datto
L'ingénierie sociale a de nombreuses facettes et ses tactiques varient en fonction des motivations de l'ingénieur social. L'un des principaux objectifs des attaques d'ingénierie sociale est d'exfiltrer des données, comme nous l'avons vu dans le cas de Medibank et de Rockstar Games. Les pirates ciblent les données sensibles telles que le code source, les plans d'affaires et les informations financières pour voler la propriété intellectuelle, mettre une entité dans l'embarras ou extorquer une rançon aux victimes. Nous avons également évoqué l'incident de l'attaque Azure wiper où des pirates soutenus par le gouvernement iranien ont réussi à accéder à des systèmes vulnérables et à effacer complètement toutes les ressources Azure dans l'abonnement.
Malheureusement, il n'existe pas de solution unique pour lutter contre les différents types d'attaques d'ingénierie sociale sophistiquées. C'est pourquoi, en tant que MSP, vous avez besoin du bon ensemble d'outils dans votre pile technologique pour garantir la sécurité des données critiques de vos clients sur les terminaux et dans le nuage.
La solution Datto Endpoint Detection and Response (EDR) permet aux prestataires de services gérés (MSP) de détecter les menaces avancées et d’y répondre rapidement et efficacement. Grâce à sa surveillance continue intégrée des terminaux et à son analyse comportementale, elle assure une protection complète des terminaux, vous offrant ainsi qu’à vos clients la tranquillité d’esprit que vous méritez.
Datto SaaS Protection+ pour Microsoft 365 et Google Workspace protège vos précieuses données SaaS contre toute perte définitive et garantit une reprise rapide après une attaque par rançongiciel ou une erreur de l'utilisateur grâce à une fonctionnalité de restauration en un clic.
Datto Backup for Microsoft Azure est une solution complète de continuité d'activité et de reprise après sinistre (BCDR) conçue exclusivement pour les MSP comme vous. Elle garantit la protection et la facilité de restauration des charges de travail de vos clients sur Azure, la plateforme de cloud computing public de Microsoft.
Contactez-nous dès aujourd'hui pour renforcer les mesures de sécurité de vos clients et vous prémunir en toute confiance contre les attaques par ingénierie sociale.